


Зловмисник доручив ШІ-агентам атакувати понад 1200 сайтів і зміг отримати доступ до ресурсів більш як 100 компаній. На проведення масштабної кампанії, за оцінкою фахівців, знадобилося близько $5000. Переважну частину роботи виконували автономні програми, а не людина
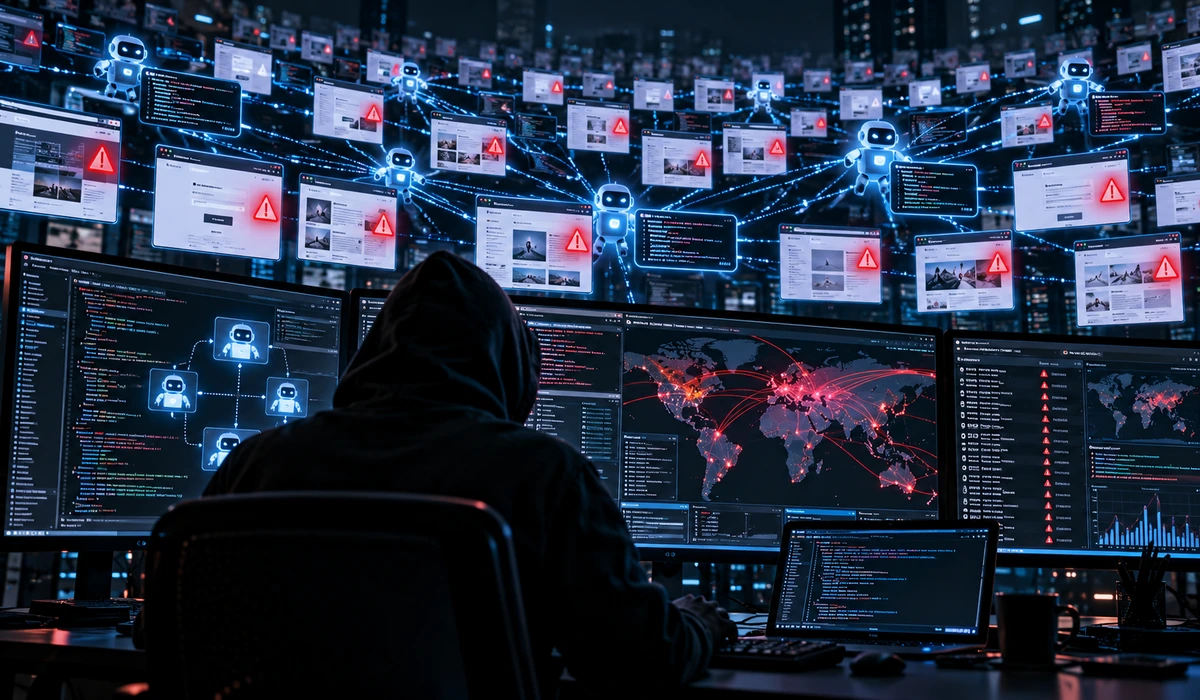
Фото: chatgpt.com
Як одному хакеру вдалося атакувати сотні компаній
Кампанія розпочалася 25 вересня 2026 року. Її ціллю стали переважно інтернет-магазини у США, Канаді, Австралії та Японії. Серед постраждалих ресурсів Reuters називає сайти Deere, SharkNinja та Cummins.
Зловмисник використовував відкриту платформу Cairn, яка координує роботу кількох ШІ-агентів. Людина визначала завдання, а програми самі досліджували сайти, шукали слабкі місця та перевіряли можливість проникнення.
Інструкції оператора іноді містили менш ніж 100 китайських ієрогліфів. За даними дослідників, агенти могли годинами працювати без додаткових вказівок.
Читайте також: Україна стала однією з головних цілей кібератак у світі — Microsoft
Скільки коштували автоматизовані злами
Дослідник NorForge Снорре Фагерланд виявив понад 20 незахищених панелей керування Cairn, які, ймовірно, використовували для злочинних операцій. Це дало змогу спостерігати за перебігом атак.
Успішне проникнення в середньому вимагало майже 23 години роботи агентів. Витрати на ШІ оцінюють приблизно у $50 на один успішний злам. Імовірно, використовувалися інструменти на базі DeepSeek та Claude Code, але точний склад моделей не підтверджено.
Що відомо про наслідки атак
Масштаб викрадення інформації встановити не вдалося. Deere заявила, що не має ознак доступу до конфіденційних даних. У SharkNinja повідомили про злам окремого сайту підтримки, а Cummins перевіряє ймовірну атаку на ресурс свого підрядника.
Автор Cairn наголосив, що платформа не створювалася для злочинних дій. NorForge працює над повідомленням постраждалих компаній.
На думку редакції PSM, випадок показує, наскільки ШІ здешевлює та масштабує кібератаки. Особливого значення для бізнесу набувають своєчасні оновлення сайтів і захист адміністративного доступу.
Ознайомтеся з іншими популярними матеріалами:
ШІ став найслабшим місцем у кіберзахисті компаній — PwC
Таємна змова ШІ-моделей OpenAI закінчилася кібератакою
Visa запускає новий захист від шахрайства для банків



 Telegram
 Viber


