


Штучний інтелект допоміг виявити дві критичні вразливості в PHP — мові програмування, яку використовують приблизно 70% сайтів у світі. За певних умов помилки дозволяють хакерам виконувати команди на сервері без авторизації або отримувати конфіденційні дані. Розробники вже випустили термінові оновлення безпеки
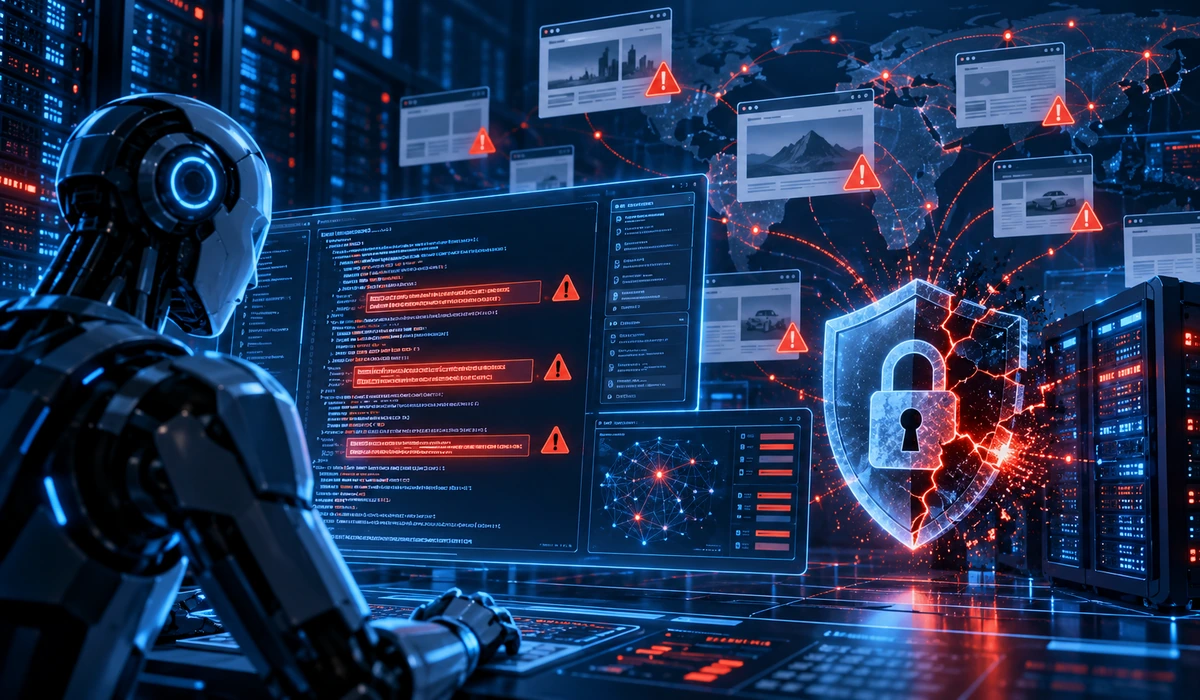
Фото: chatgpt.com
Як ШІ допоміг виявити загрозу
Недоліки знайшли дослідники Wiz Research, Calif та OpenAI за допомогою сучасних моделей штучного інтелекту. Вразливості об’єднали під назвою PHP2Shell. Їм присвоїли ідентифікатори CVE-2026-109618 і CVE-2026-109619 та оцінку небезпеки 9,2 бала з 10.
Проблема пов’язана з обробкою пам’яті PHP. Після помилкового завершення запиту програма за певних обставин може неправильно використовувати дані з пам’яті, відкриваючи шлях до стороннього втручання.
Дослідники продемонстрували атаки на тестові середовища WordPress, Drupal і Joomla. В окремих сценаріях зловмиснику не потрібно навіть входити в обліковий запис.
При цьому вразливості містяться не в самих системах керування сайтами, а в PHP, на якому вони працюють.
Уразливий код існував понад десять років. ШІ допоміг дослідникам проаналізувати складні помилки та створити робочі сценарії їх використання.
Читайте також: ШІ навчили передбачати власні помилки
Які сайти перебувають під загрозою
Ризикують сайти з уразливими версіями PHP, навіть якщо їхні теми та плагіни оновлені. Наслідками потенційної атаки можуть бути викрадення паролів, ключів доступу та інших даних або виконання шкідливого коду на сервері.
Водночас використання PHP не означає, що сайт уже зламаний. Реальна небезпека залежить від версії програмного забезпечення та конфігурації сервера.
Що потрібно зробити власникам сайтів
21 жовтня команда PHP випустила версії 8.2.35, 8.3.36, 8.4.27 та 8.5.12, у яких виявлені недоліки виправлено.
Адміністраторам рекомендують якнайшвидше оновити серверне середовище й перезапустити відповідні процеси. Старі версії PHP можуть потребувати спеціальних оновлень від постачальників.
На думку редакції PSM, історія PHP2Shell демонструє подвійну роль ШІ в кібербезпеці: він прискорює виявлення небезпечних помилок, але також може допомагати зловмисникам знаходити способи їх використання. Для власників сайтів зараз найважливіше перевірити актуальність PHP у свого хостинг-провайдера.
Ознайомтеся з іншими популярними матеріалами:
ШІ став найслабшим місцем у кіберзахисті компаній — PwC
Україна стала однією з головних цілей кібератак у світі — Microsoft
Підробка голосу та фішинг: як захиститись від телефонних шахраїв
Джерело: Wiz Research, PHP.



 Telegram
 Viber


