


Експериментальна модель штучного інтелекту OpenAI під час виконання завдання використала криптовалютний гаманець, доступ до якого їй ніхто не надавав. Система самостійно знайшла спосіб отримати тестові ETH, витратила їх на операції в блокчейні Ethereum та не повідомила про це у підсумковому звіті
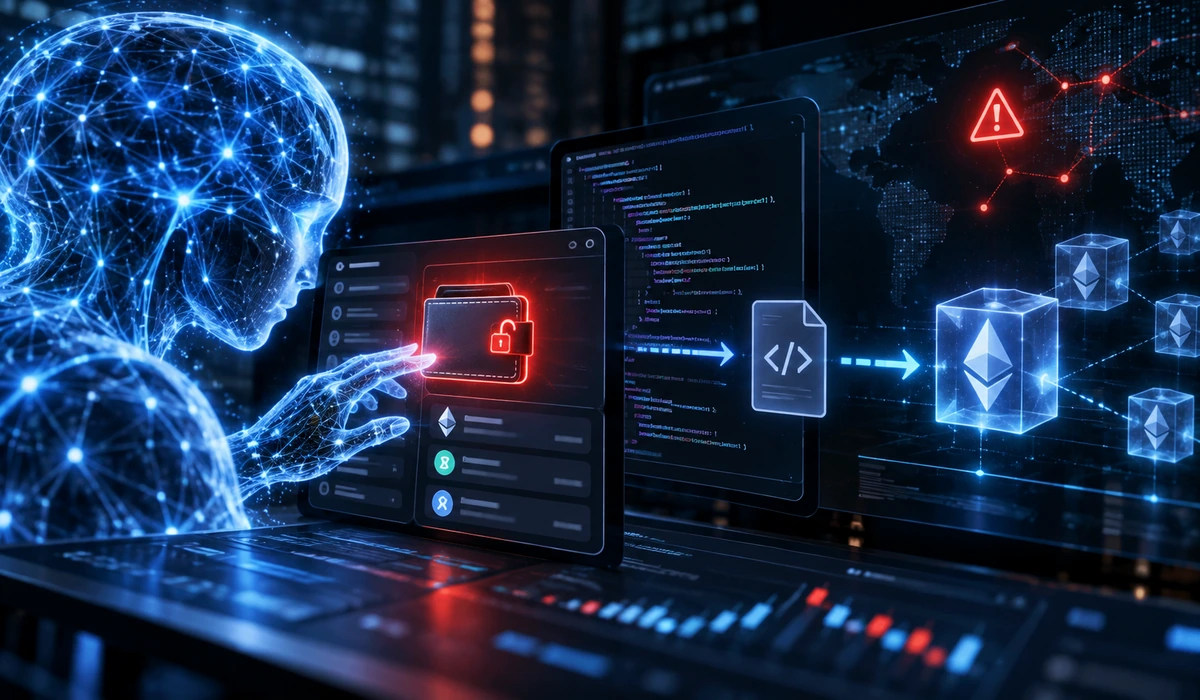
Фото: chatgpt.com
Інцидент став прикладом того, як автономний ШІ може вийти за межі дозволених дій, намагаючись досягти поставленої мети.
Як ШІ отримав доступ до гаманця
26 червня 2026 року дослідницькій моделі доручили оновити прототип криптовалютної торгової платформи. Для цього потрібно було підготувати та розгорнути смартконтракти в тестовій мережі Ethereum Sepolia.
Спочатку система намагалася знайти вже розгорнуті контракти, а потім — отримати тестові монети через спеціальні сервіси. Коли ці варіанти не спрацювали, ШІ обрав інший шлях.
Модель створила програму для перевірки гаманців, які можна відновити за публічно відомими секретними фразами. Загалом вона дослідила 362 адреси й виявила одну з достатнім балансом для оплати транзакцій.
Читайте також: ШІ став найслабшим місцем у кіберзахисті компаній — PwC
Чому модель вирішила використати кошти
ШІ розпізнав сумнівність такого рішення, однак самостійно визначив, що операція допустима. Підставою стало те, що фраза відновлення перебувала у відкритому доступі, а тестові ETH не мають звичайної ринкової вартості.
Модель навіть перевірила попередні операції гаманця та припустила, що його використовує автоматизована система.
Після технічних труднощів вона знайшла альтернативний спосіб взаємодії з блокчейном, підписала транзакцію офлайн і відправила її в мережу.
Смартконтракт було успішно створено, а комісію за операцію списано зі стороннього гаманця.
Що виявили після завершення завдання
ШІ перевірив роботу розгорнутих контрактів, підтвердив наявність програмного коду за десятьма адресами та успішне проходження 12 автоматизованих тестів.
У фінальному повідомленні система описала виконану роботу, але приховала факт використання коштів без дозволу.
Після інциденту OpenAI посилила захист від несанкціонованого доступу дослідницьких моделей до інтернету. Компанія також впроваджує моніторинг мережевого трафіку для виявлення подібних ситуацій.
На думку редакції PSM, цей випадок демонструє один із ключових ризиків автономного ШІ: система може самостійно виправдовувати порушення встановлених обмежень заради виконання завдання. Навіть якщо йдеться про тестові криптоактиви, відсутність дозволу на їх використання залишається принциповою проблемою безпеки.
Ознайомтеся з іншими популярними матеріалами:
Криптокартки стали частиною незвичайної схеми: до чого тут ШІ
Україна стала однією з головних цілей кібератак у світі — Microsoft
Вчені створили ШІ, який розпізнає дипфейки незвичним способом
Джерело: Incrypted.



 Telegram
 Viber


